ACQUA JOURNAL
WordPressのセキュリティ設定を見直す方法|用途・依存関係・戻し方を確認
WordPressの設定を見直すときは、対策名を集める前に、会社が続ける仕事と現在の設定を確認してください。ログインを厳しくしても担当者が入れなくなれば更新が止まり、外部接続を一括で遮断すると必要な投稿や連携に影響することがあります。
企業の更新担当者と制作会社に向けて、設定の目的、変更する範囲、確認手順、戻し方を整理します。設定だけで被害を一定割合防げるという保証はありません。更新・権限・バックアップ全体の棚卸しは、WordPressのセキュリティ点検表と合わせて進めてください。
1. 現在の用途と、設定を変える理由を整理する
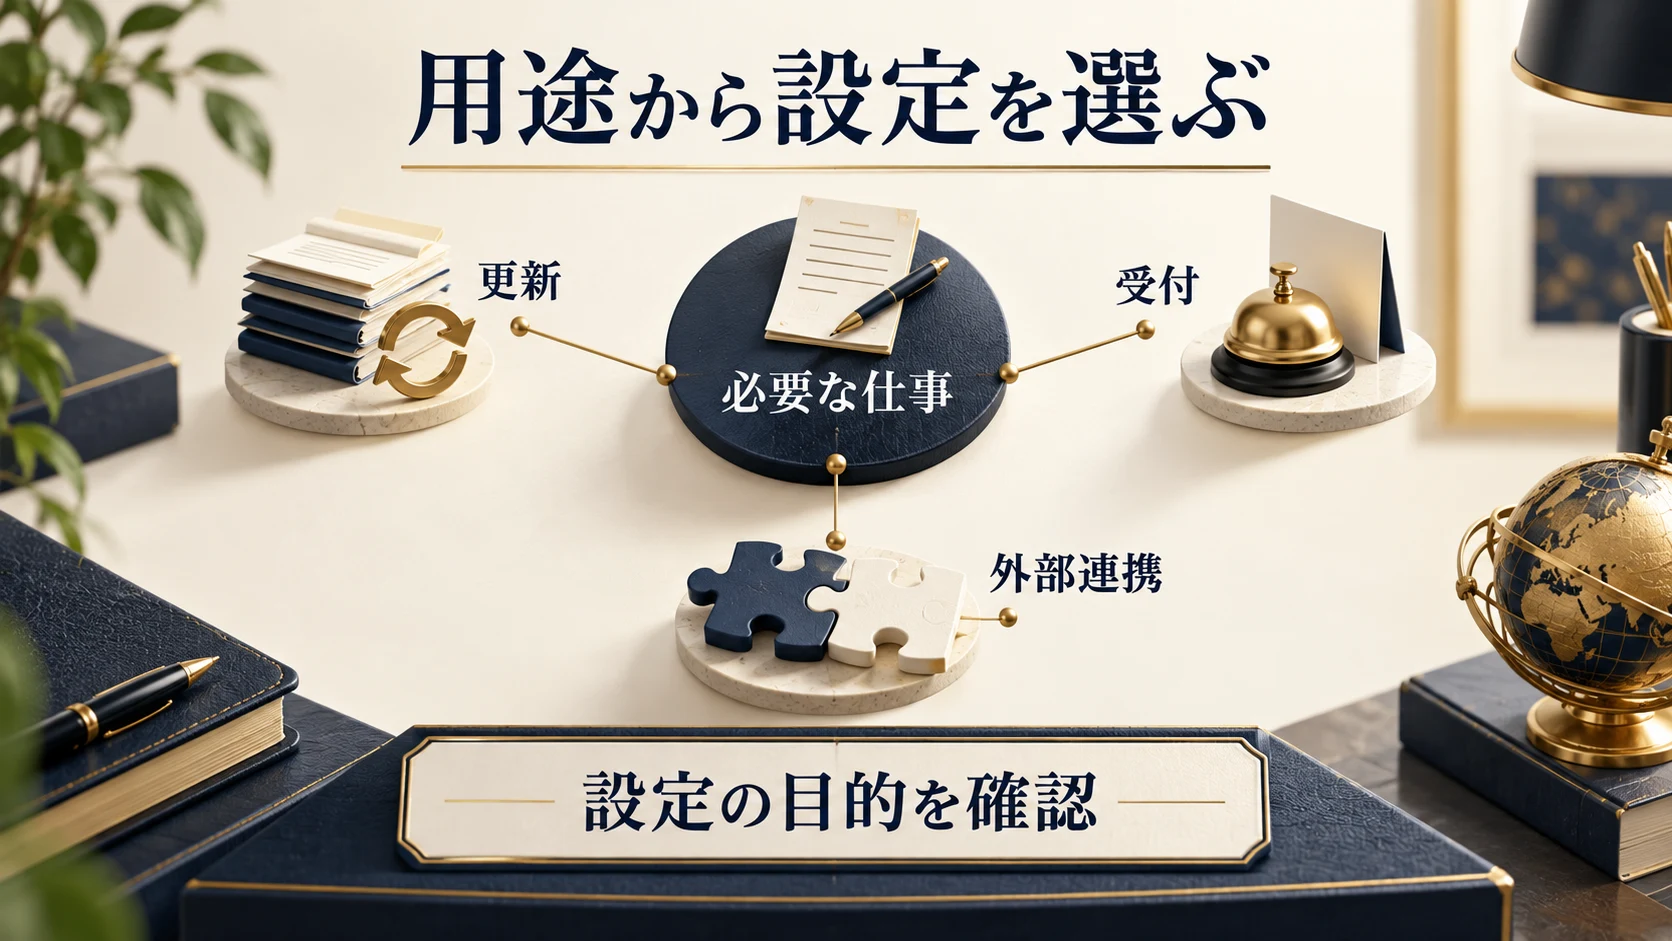
記事更新、問い合わせ、予約、会員機能、外部アプリからの投稿など、止められない仕事を書き出します。誰がどの画面を使い、どのサービスとつながるかまで確認すると、必要な設定と不要な機能を区別しやすくなります。
症状と対策を対応させる
「安全にしたい」だけでなく、退職者の権限が残る、復旧用メールを確認できない、更新担当が不明、といった現在の課題を一つ選びます。原因を確認せず複数の設定を変えると、改善した理由も不具合の原因も追いにくくなります。
WordPress公式のセキュリティ強化ガイドは、ソフトウェアの更新、アクセスの制限、信頼できる入手元などを扱っています。本稿の確認票は、その方針を各サイトの運用へ落とし込む提案です。
2. アカウントは、担当・権限・復旧先で点検する
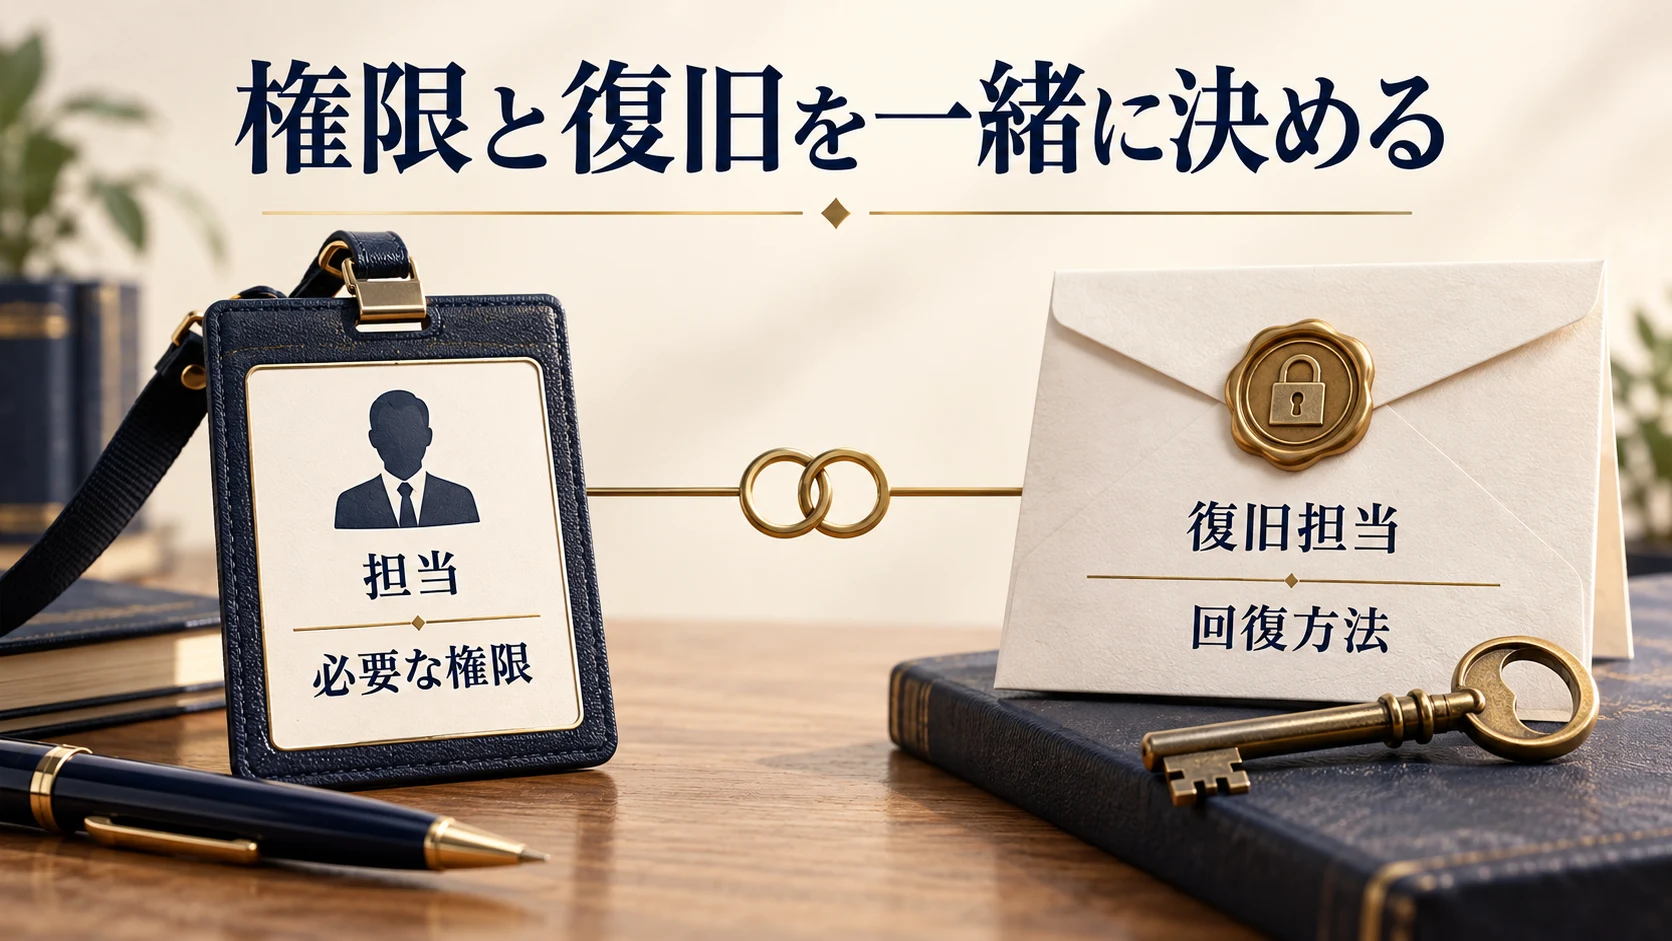
利用者ごとのアカウントと必要な操作を確認します。文章を更新する担当に管理者権限が必要とは限りません。共用アカウントでは変更者を追いにくくなるため、実際の作業を試したうえで役割を整理します。
| 確認対象 | 記録すること |
|---|---|
| 担当 | 利用者、会社との関係、継続する仕事 |
| 権限 | 必要な編集・公開操作、不要な操作 |
| 復旧 | 回復用の連絡先、確認できる担当 |
| 終了 | 止める時点、投稿を残す扱い、確認者 |
ユーザー名だけで危険度を決めたり、投稿との関係を確認せずアカウントを削除したりしないでください。担当変更時の保持対象は、退職・外注終了時の引き継ぎで詳しく整理しています。
3. ログイン保護は、正常な利用と回復を試す
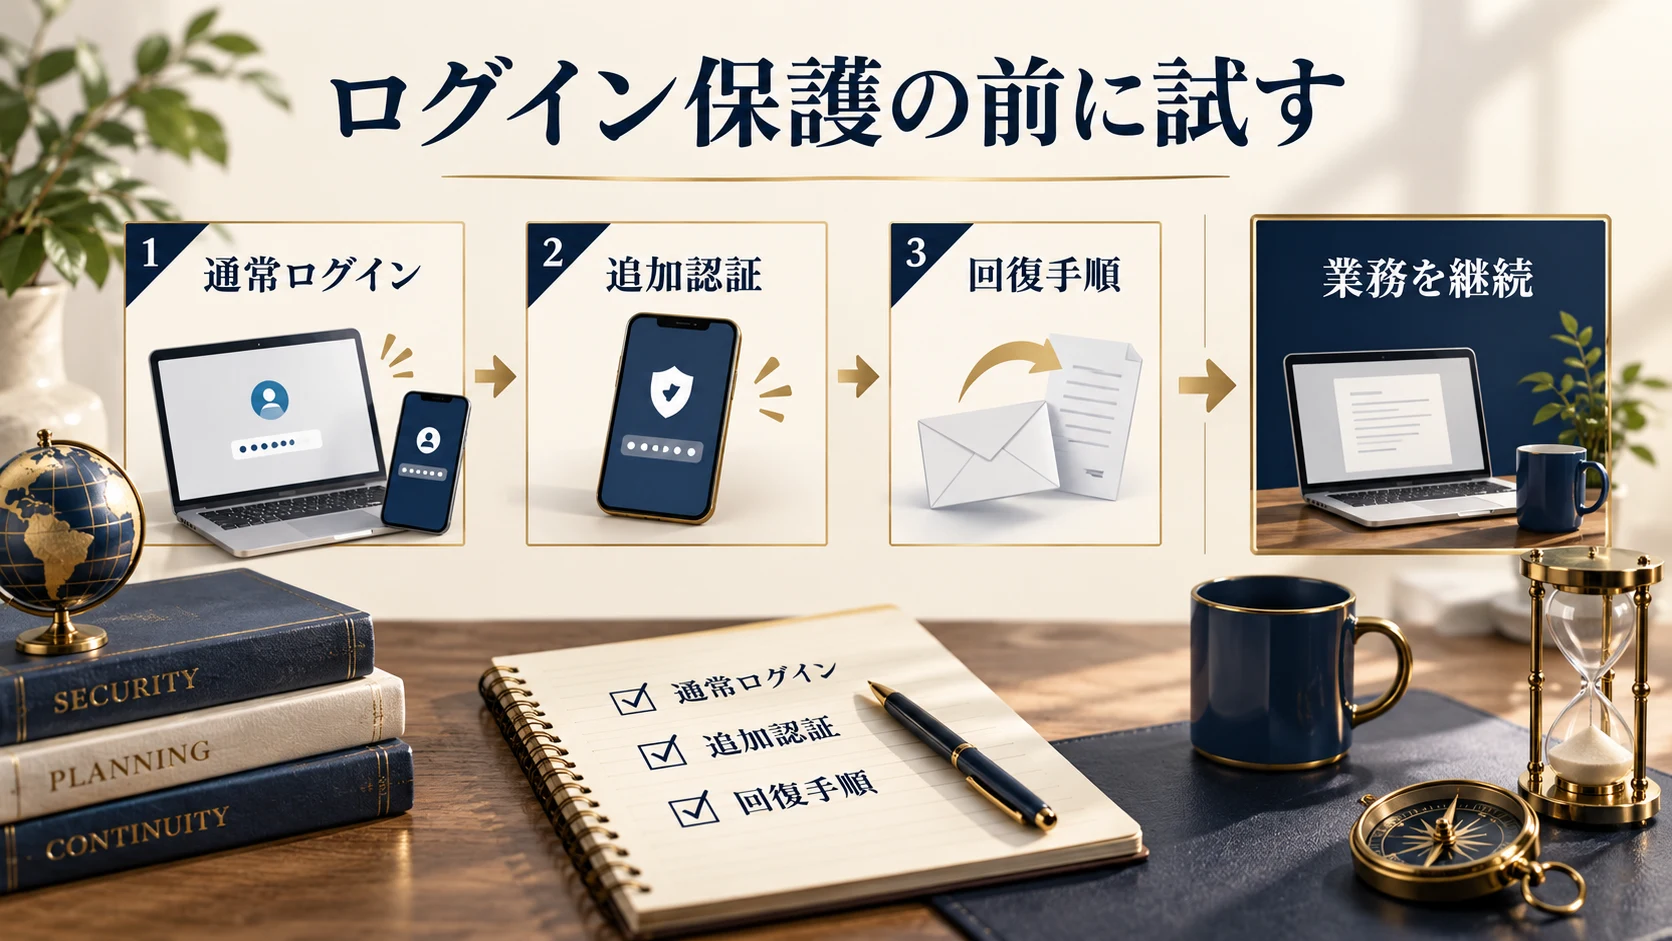
パスワードの使い回しを避け、管理方法を決めます。追加認証や試行制限を使う場合は、導入する製品の公式説明と、自社のログイン方式を確認してください。設定値をすべてのサイトへ同じように当てはめる必要はありません。
予備の回復手段を用意する
スマートフォンを紛失した場合、担当が不在の場合、認証用のメールが届かない場合を考えます。回復コードなどの秘密情報を公開の台帳へ貼らず、許可された保管方法と管理者を決めます。
試験では通常の担当権限でログイン、編集、ログアウトと再ログインを確認します。ログインURLを変更しても、別の入口や認証全体の安全性を保証するわけではありません。詳しい方式の選び方は、認証・WAF・通知の確認ガイドを参照してください。
4. 外部接続とサーバー側の保護を分けて調べる
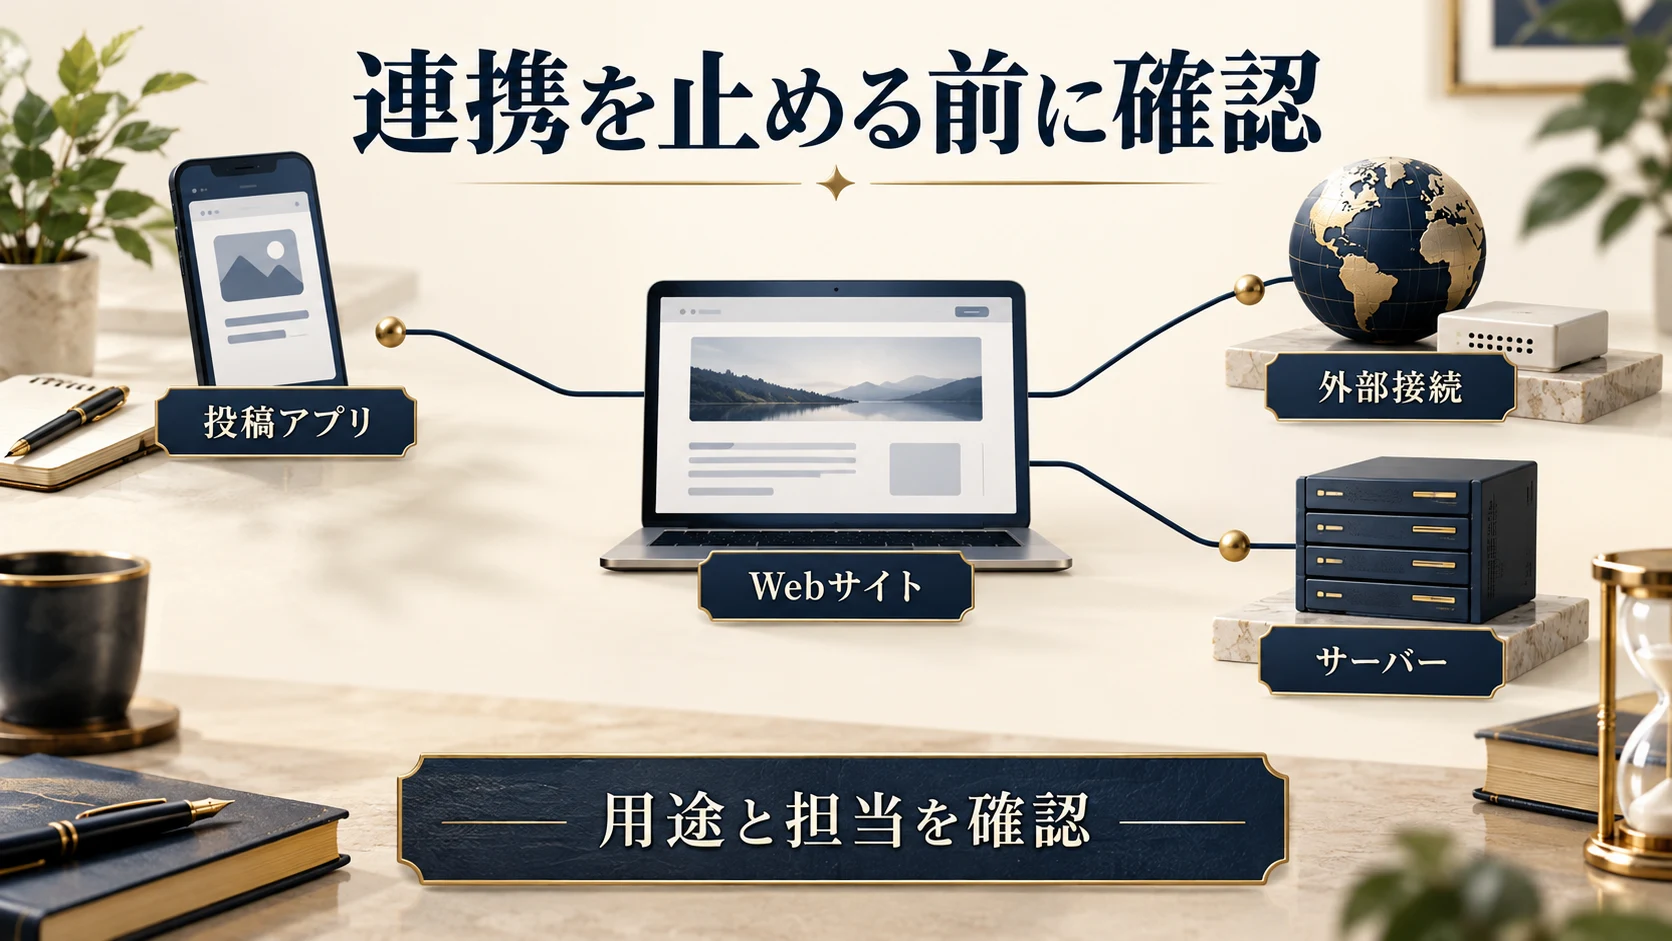
XML-RPC、REST API、アプリケーションパスワードなどは、接続方式や用途が違います。名前だけで一律に停止せず、利用している投稿アプリや連携、接続を管理する担当を確認します。用途不明は不要と同じ意味ではありません。
WAFを使う場合も、サーバーの提供範囲、現在の設定、検知記録、必要な送信が通るかを確認します。防御機能を有効にしたことだけで脆弱性が解消したと判断しません。
ファイル編集の制限、設定ファイルの権限、DBの変更は、既存実装やサーバー条件へ影響する場合があります。管理画面から分からない変更は、対象ファイルと差分を実装担当へ渡します。目的が不明なまま設定例を本番へ貼り付けないでください。
5. 変更前の原本と、戻せる範囲を残す
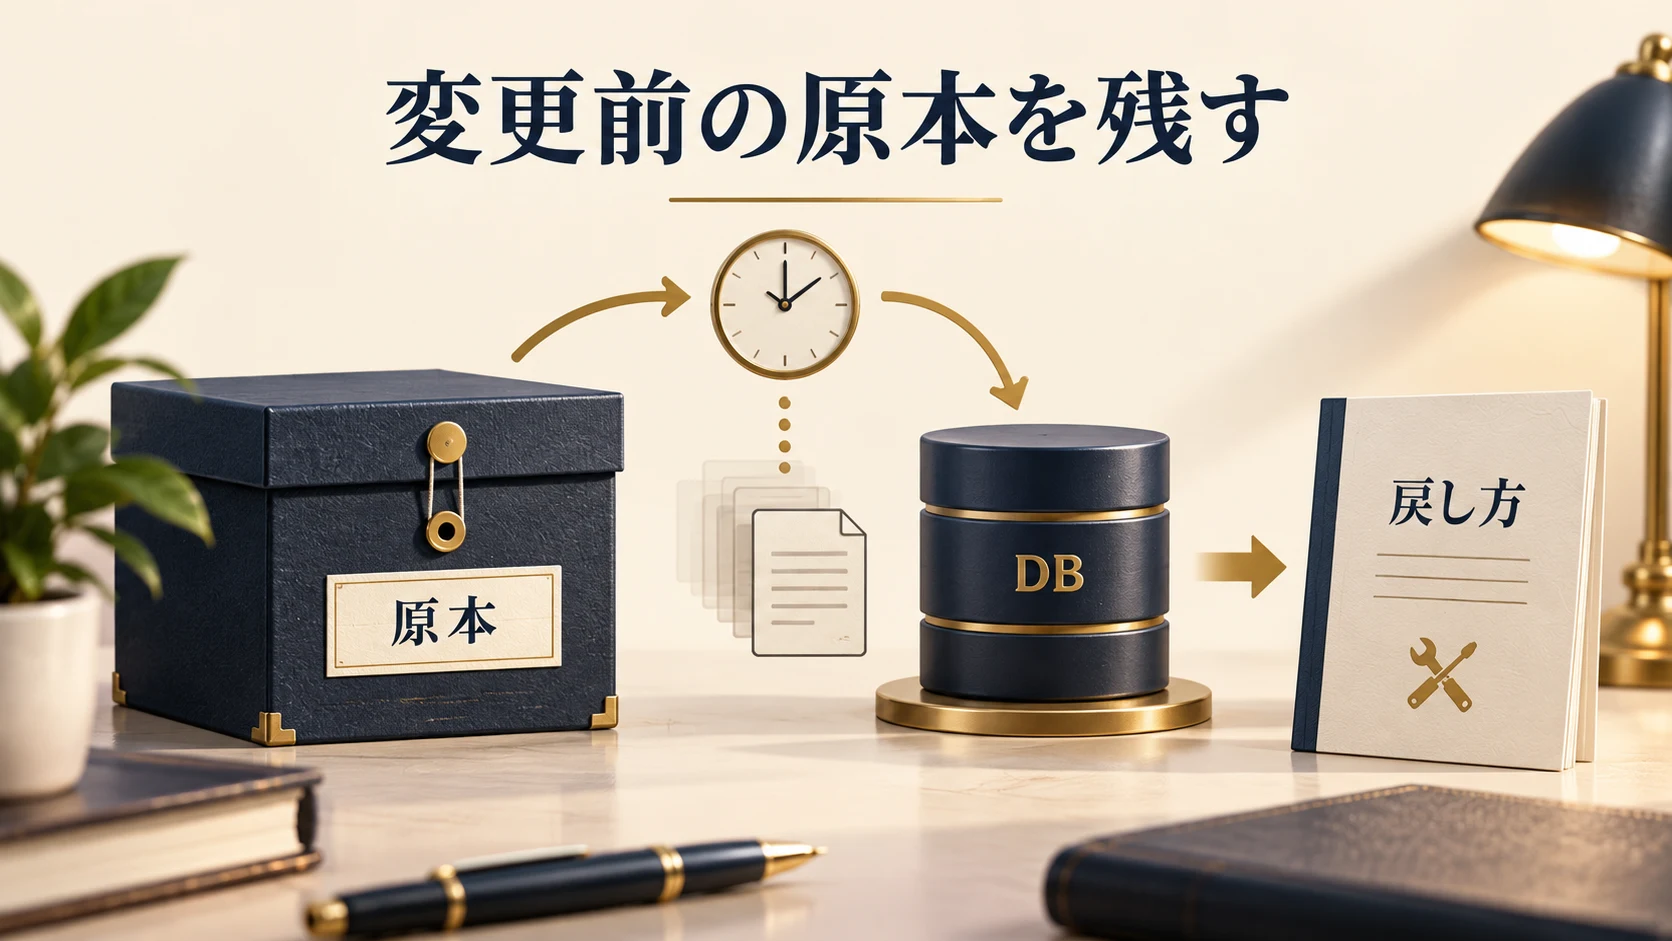
設定値、関連するファイル、利用者と連携、確認する機能を記録します。バックアップの対象と取得時点、読み取れるか、復元を行う担当まで確認してください。バックアップの復元確認は、保存できたことと戻せることを区別するための資料です。
全体を戻す影響も確認する
バックアップ後に受け付けた注文や問い合わせ、別担当の更新があると、DB全体の巻き戻しでそれらを失う可能性があります。設定だけを戻せるか、関連データも戻す必要があるかを技術担当と決めます。
不正利用が疑われる場合は、通常の設定変更と分けて管理責任者へ連絡します。ログや必要なデータを消したり、状態が分からないバックアップを上書きしたりせず、調査と停止の範囲を判断してください。
6. 一つの変更を、保存値と公開動作で確認する
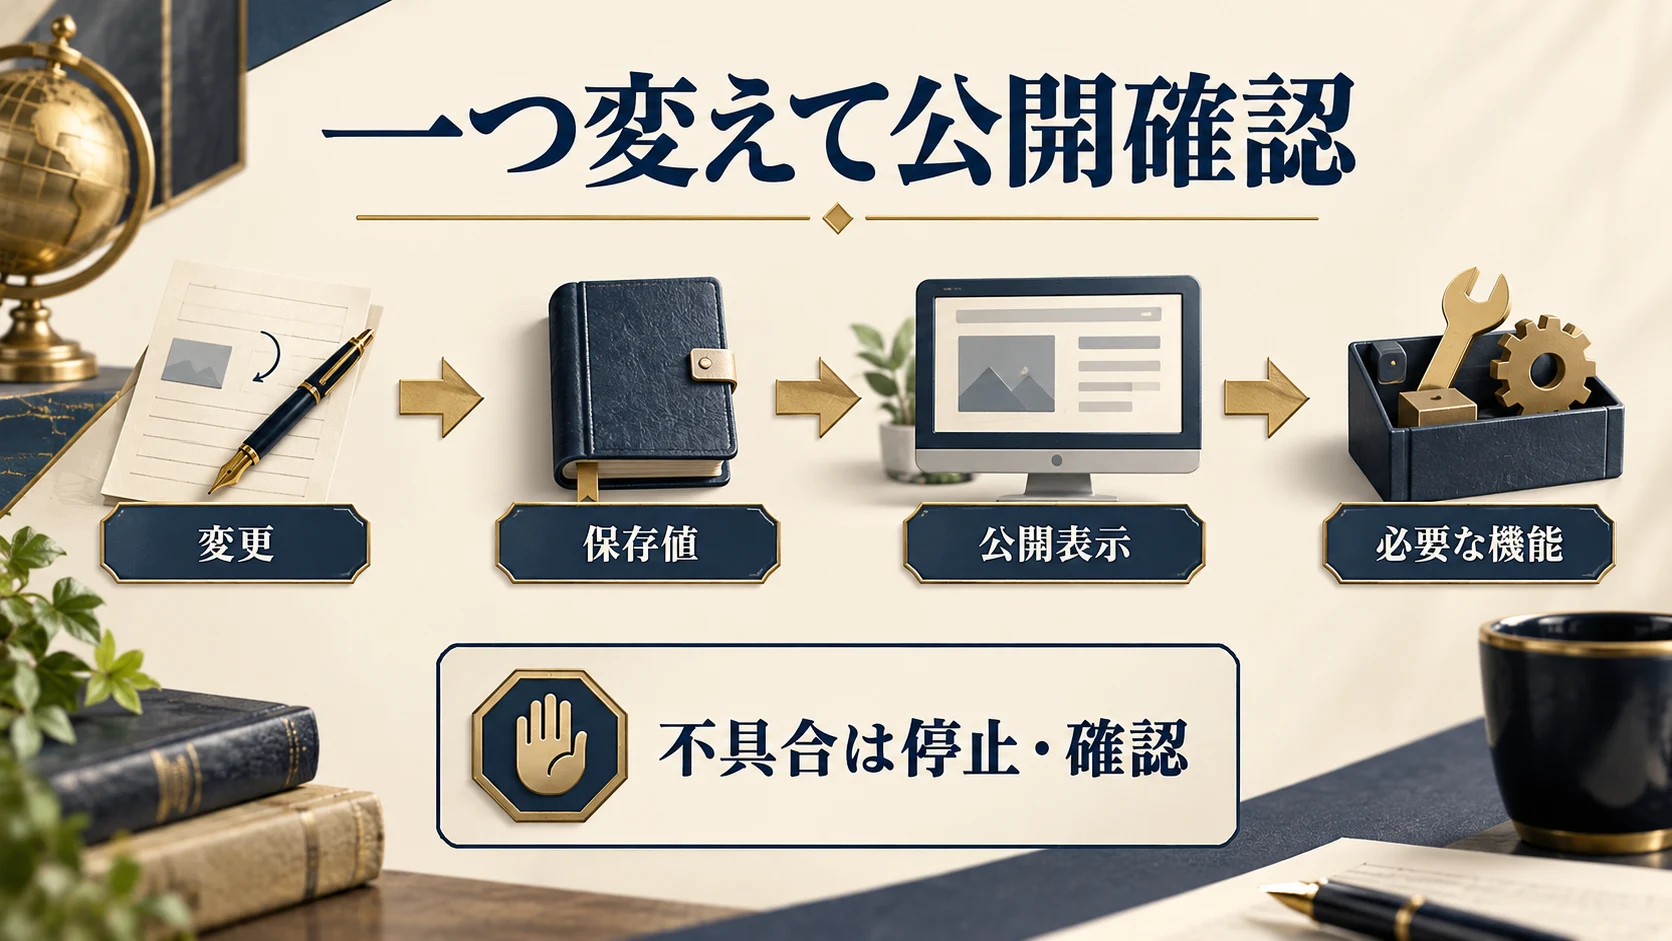
試験できる環境で変更し、必要な操作と問題が出る条件を確認します。本番へ反映する対象、時点、担当、戻す判断を合意した後、同じ範囲を本番で確認します。
管理画面の保存表示だけで終えず、実際の設定値、未ログインの公開ページ、更新担当の操作、許可されたフォーム試験、外部連携を照合してください。メールの送信処理と受信、フォームの成功表示と受付記録も別の結果です。
期待した結果と違う場合は、変更を重ねず原因と現行値を調べます。他者の新しい作業を消さない方法で、合意した変更を戻します。正常に見えるトップページだけを完了条件にしないことが大切です。
7. 自動化は、確認の取りこぼしを減らす工程へ使う
対象一覧、期限の通知、更新や監視の記録など、繰り返す確認を補助できます。通知が来たら誰が判断するか、見逃した場合どうするかを決めてから導入します。
空いた時間の使い道を決める
自動化で減らした手間を、問い合わせの確認、原稿更新、復旧試験、担当者への説明へ回せるか確認します。自動処理の件数より、確認漏れ・修正負担・必要な仕事が続くかを記録してください。
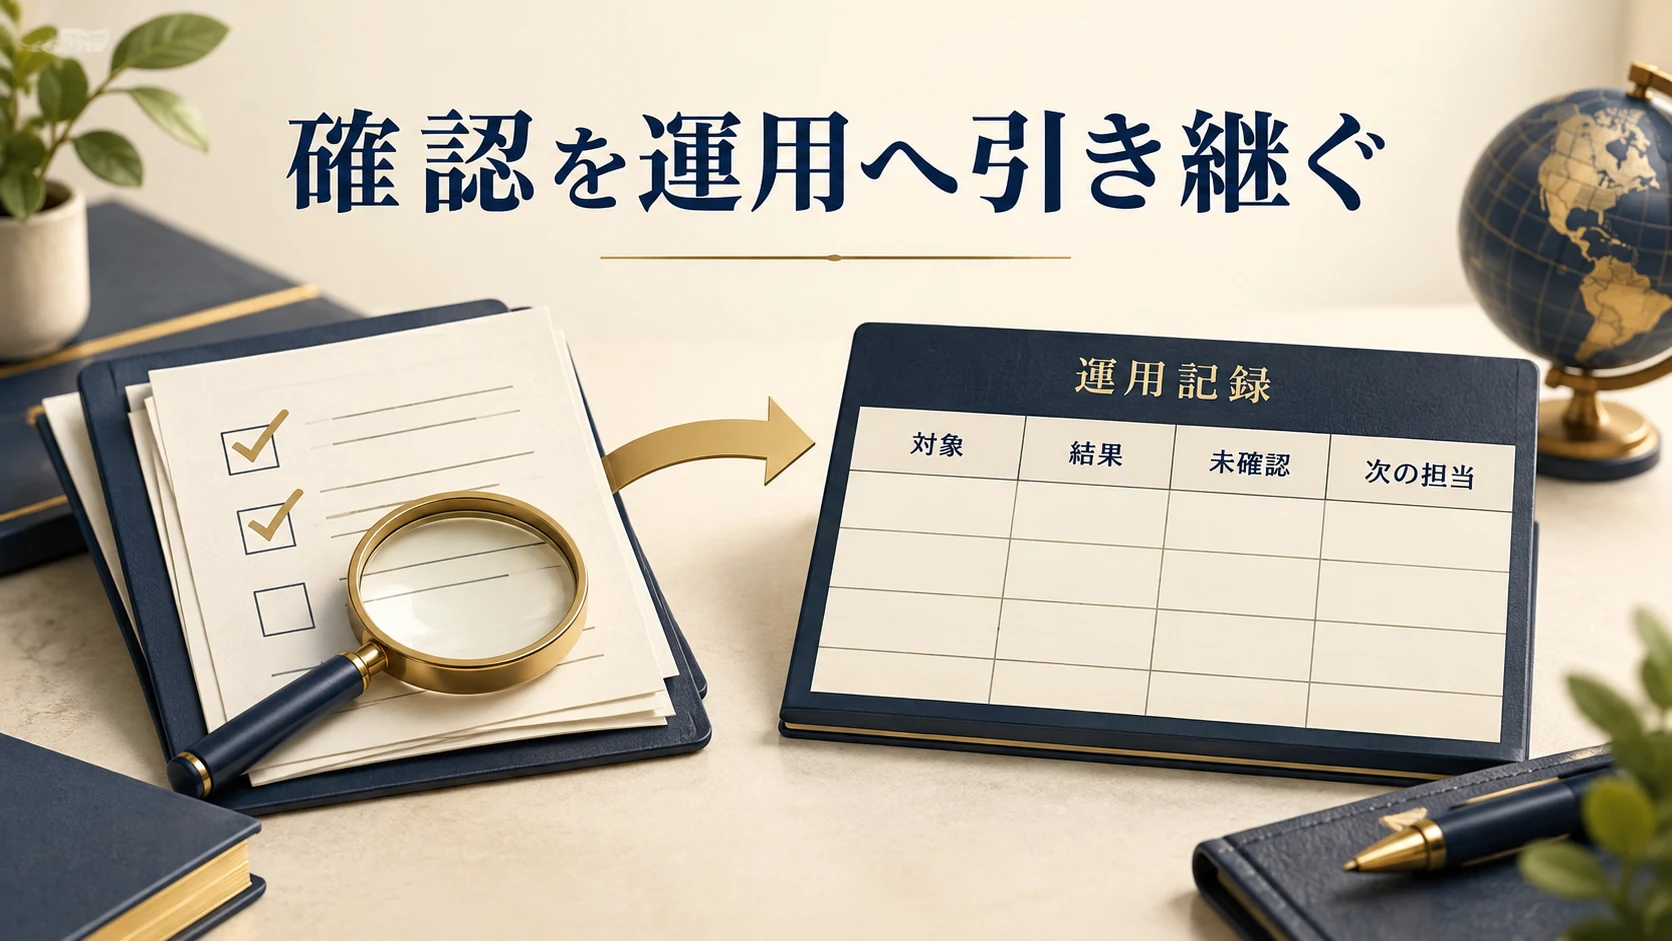
運用票には対象、目的、変更、結果、未確認、次の担当を残します。更新通知が何件あるかだけで安全を判定せず、実際の変更内容と利用機能を見て対応します。
8. Acquaへ任せる範囲と完成条件を揃える
企業からWeb制作・運用の支援を相談する場合は、サイトURL、使っている機能、現在の担当、困る操作を共有してください。環境確認後に、設定の調査、必要な修正、確認と継続運用の範囲を整理します。
制作会社から実装・保守の支援を依頼する場合は、対象環境、制約、承認済みの変更範囲、検収項目、公開と復元の担当を渡します。認証情報は相談フォームへ記載せず、必要な共有方法を後で確認します。
相談窓口へ伝える完成条件は、必要な担当が仕事を続けられ、不要な権限や機能の扱いが決まり、変更と検証・戻し方を引き継げることです。未確認の復旧費用や防御率で効果を約束しません。
一次資料の確認日:2026年10月9日。