ACQUA JOURNAL
WordPressサイトが改ざんされたかもしれないときの初動と復旧の考え方
サイトを開くと知らないページへ転送される。身に覚えのない管理者が追加されている。検索サービスやブラウザーから警告が出た。こうした変化に気づいたら、まず状況を記録し、ホスティング会社とサイトの管理責任者へ連絡してください。
表示の乱れやサーバー障害が、必ずしも改ざんとは限りません。一方、画面が普通に見えることだけで安全とも判断できません。原因が分からないままファイルを削除したり、古いバックアップへ戻したりすると、必要な記録や更新内容を失い、サイト停止を広げることがあります。
この記事では、異常を見つけたときの安全な初動、相談時に用意する情報、専門調査と日常保守の違いを整理します。専門知識がない段階でもできる記録と連絡、担当者と合意する調査・復旧の手順を示します。
まず、見つけた現象を記録する
次のような変化があれば、改ざんや不正アクセスの可能性を含めて確認が必要です。
- 見覚えのないページや広告が追加されている
- サイトを開くと別のサイトへ移動する、またはファイルのダウンロードが始まる
- ブラウザー、検索サービス、ホスティング会社からセキュリティの警告が届いた
- 知らない管理者アカウント、投稿、設定変更が見つかった
- ホスティング会社がサイトを停止した、または不審な通信を知らせてきた
- メールやフォームなど、サイトに関係する別の機能にも異常がある
これらは確認のきっかけであり、原因を確定する診断ではありません。通信障害や設定変更など別の理由で似た症状が出ることもあります。WordPress公式の被害時ガイドも、具体的な症状を整理し、発見時刻や直前の変更を記録してから調べるよう案内しています。
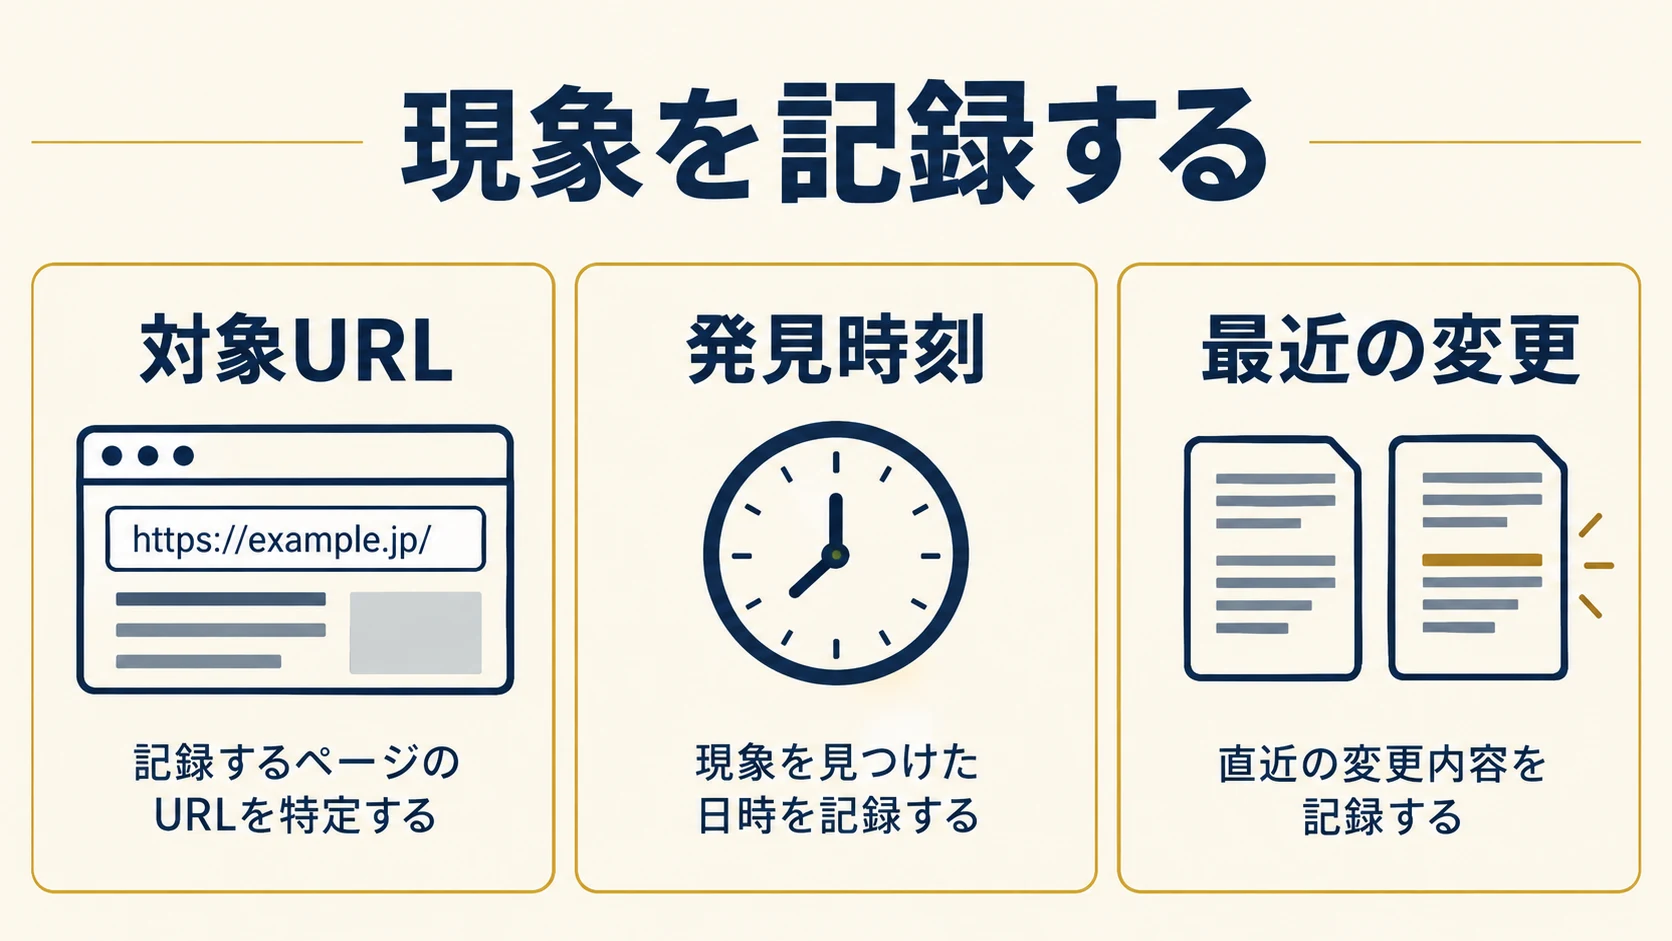
記録する項目は次のとおりです。
| 項目 | 記録する内容 |
|---|---|
| 発見した日時 | 日付、時刻、タイムゾーン。最初に気づいた時刻と、最後に正常だった時刻が分かれば両方 |
| 発生した現象 | 対象URL、画面に表示された文言、転送先、警告の内容。可能なら個人情報を含めず画面を保存 |
| 最近の変更 | WordPress本体・テーマ・プラグインの更新、担当者の追加、設定変更、サーバー作業など |
| 通知と連絡 | ホスティング会社、検索サービス、利用者から届いた連絡と、その受信日時 |
| 影響した機能 | 問い合わせフォーム、予約、決済、会員ページ、メールなど、事業で使う機能 |
| 関係する担当者 | サイト管理者、制作会社、サーバー管理者、社内の連絡責任者 |
管理画面のパスワード、データベースの認証情報、秘密鍵などは、問い合わせフォームやメール本文に貼らないでください。必要なアクセス権を渡す場合は、相手と共有手段を確認してから個別に設定します。
ホスティング会社とサイト管理者へ連絡する
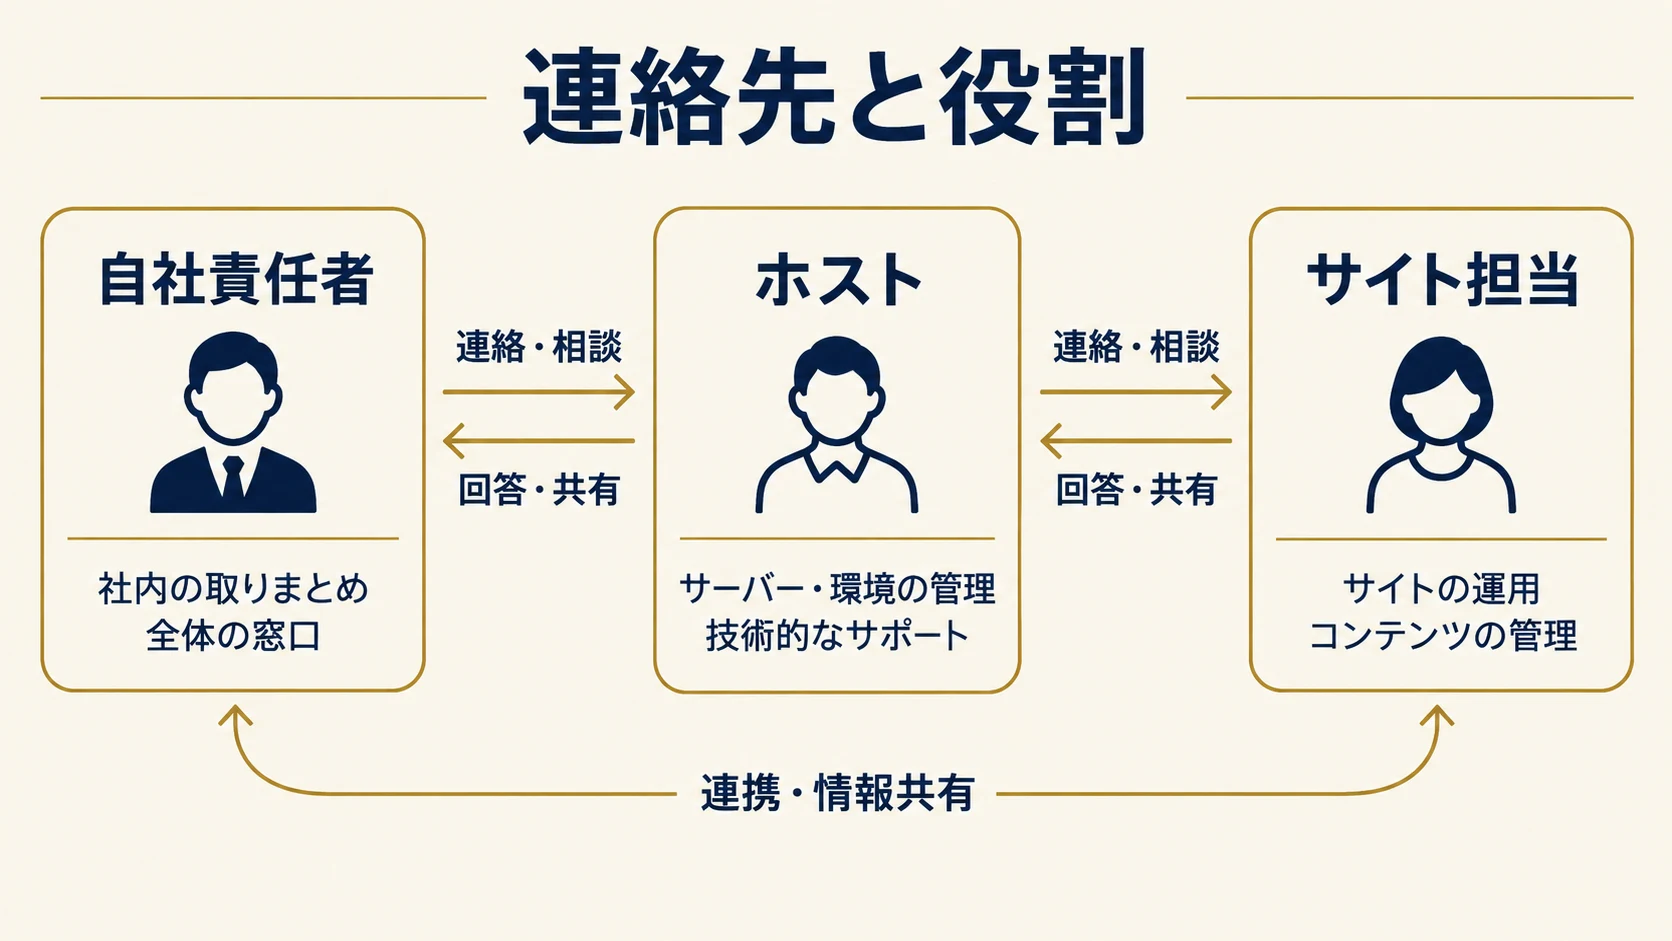
サーバーパネルや契約書で、ホスティング会社の正式な問い合わせ窓口を確認します。次の内容を伝えると、障害との切り分けや次の対応を進めやすくなります。
- 対象サイトと、異常が出るページ
- 発見時刻と、実際に見えた症状
- 直前に行った更新・変更
- サーバーから届いた通知やエラー
- 問い合わせ、予約、決済など、止められない機能
- ログや現在のファイル状態を保存できるか、公開制限が必要か
共有サーバーでは、サーバー側の状況をホスティング会社が確認しなければ原因を判断できないことがあります。サイトを制作会社に管理してもらっている場合は、契約上の連絡窓口を通し、誰がホストへ連絡し、誰が利用者へ説明するかを決めます。
悪意のある転送や不審なファイル配布が続いていると分かった場合は、公開範囲をどう制限するかをホストと相談してください。サーバーの種類や権限を確認せず、検索で見つけた設定コードを貼り付けたり、サイト全体を自己判断で遮断したりしないでください。設定によっては管理者自身もアクセスできなくなり、障害調査を難しくすることがあります。
削除・上書き・復元を急がない
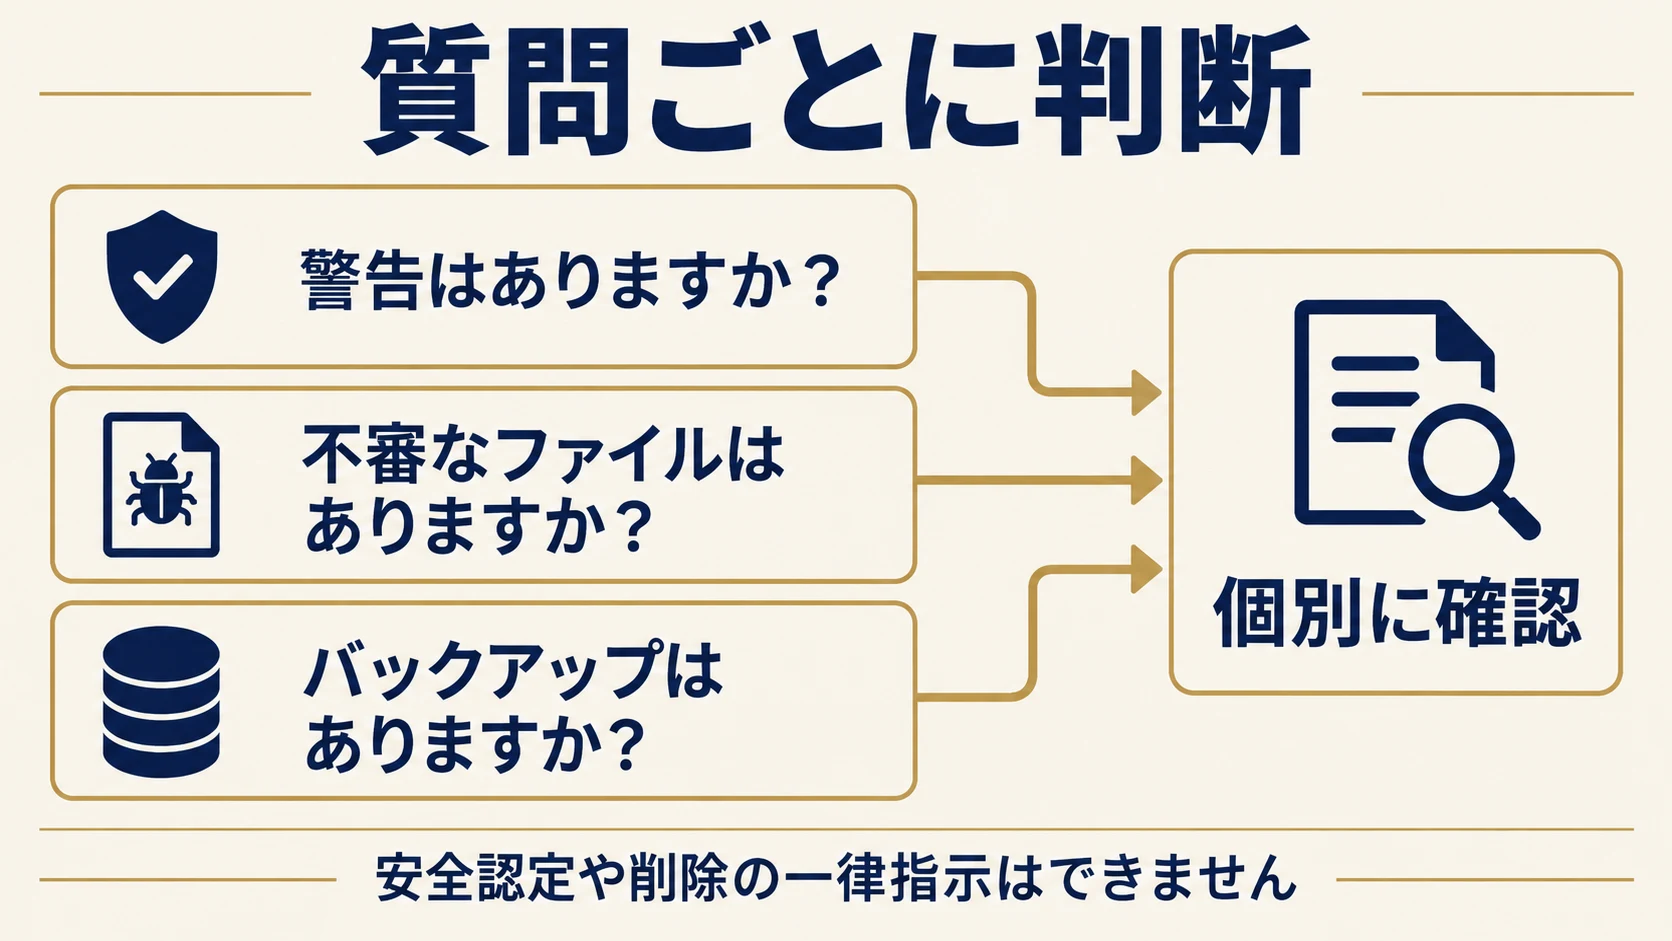
原因と影響範囲が分からない段階では、次の操作を避け、ホストや担当者に手順を確認します。
- 見慣れないファイルを名前や拡張子だけで判断して削除する
- WordPress本体、テーマ、プラグインの一括上書きや再インストールをする
- どの時点のバックアップか分からないままサイト全体を復元する
- データベースやログを消去する
- 管理者権限を持つ全アカウントのパスワードを、影響を確認せず同時に変更する
これらが常に誤りという意味ではありません。復旧に必要なこともありますが、作業前の状態を残し、対象と順番を決めてから実施する必要があります。例えば、ファイルを上書きしても新しく置かれた不正ファイルが残る場合があります。逆に、見慣れないファイルを削除した結果、正規機能が停止することもあります。ファイル名や拡張子だけで侵入の有無を確定することはできません。
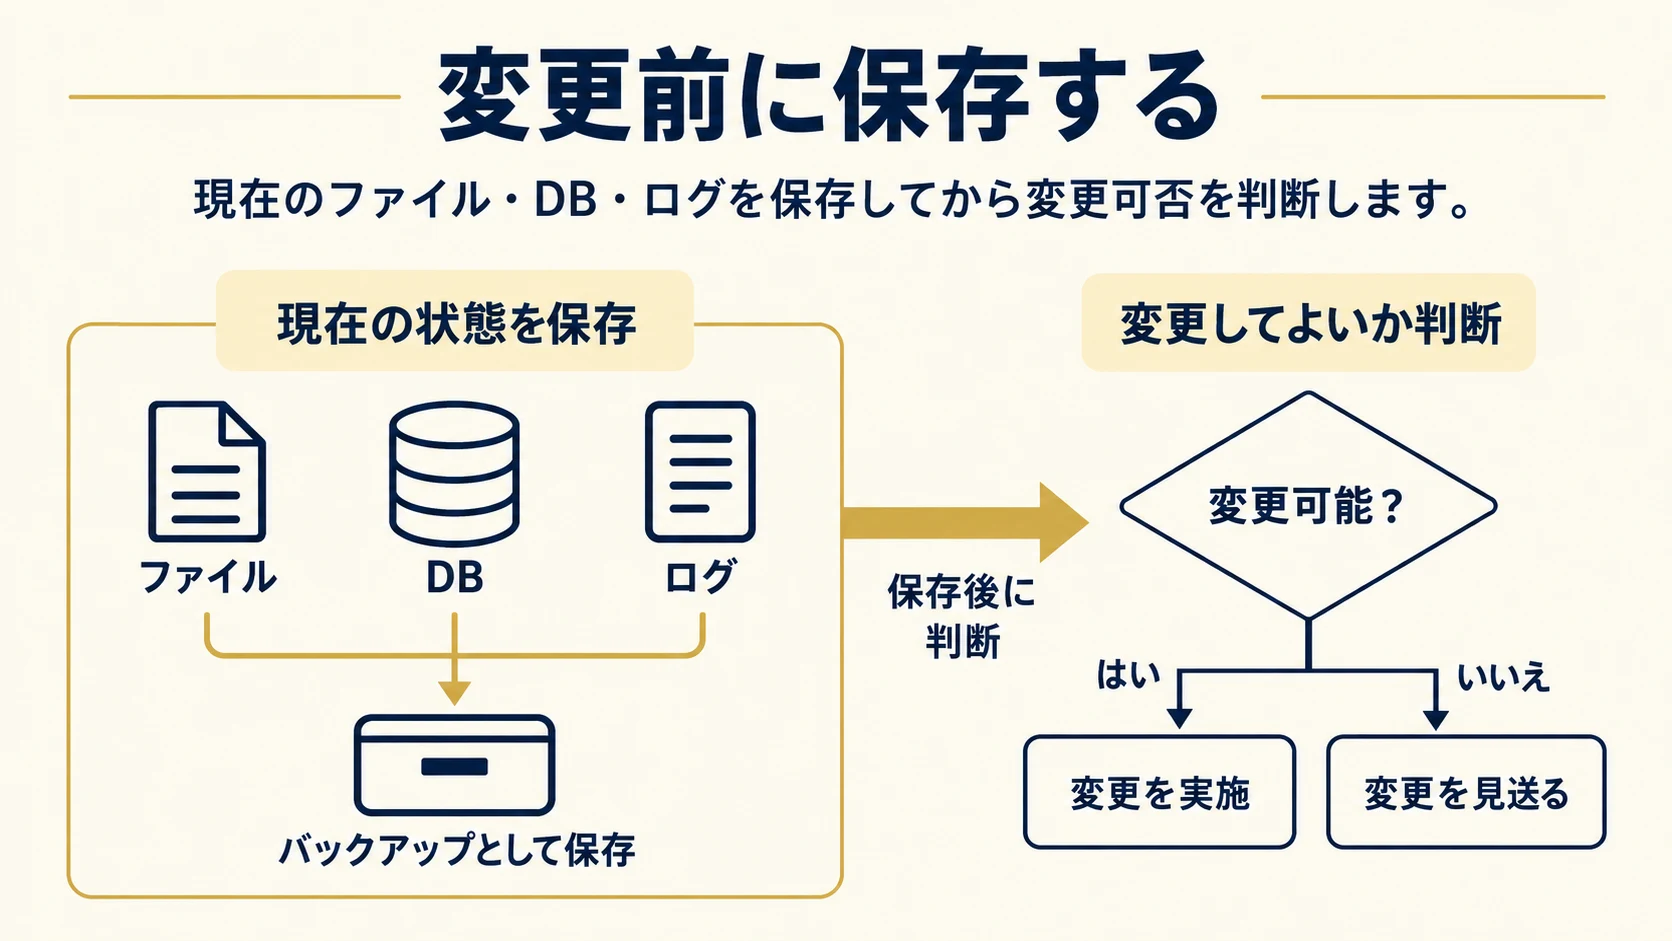
調査に使える場合に備えて、ホスティング会社へアクセスログなどを保管できるか確認します。バックアップがある場合も、感染前と確認できるか、WordPressのファイルとデータベースの両方がそろっているか、復元するとどの投稿・予約・問い合わせ情報が失われるかを確認します。バックアップがあることと、安全な状態へ戻せることは同じではありません。
WordPressのバックアップ資料では、一般的なサイトを復元するにはサイトファイルとデータベースの両方が必要とされています。どちらか一方だけでは、サイトの表示や投稿内容を元どおりにできない場合があります。
調査と復旧は、原因と環境に合わせて選ぶ
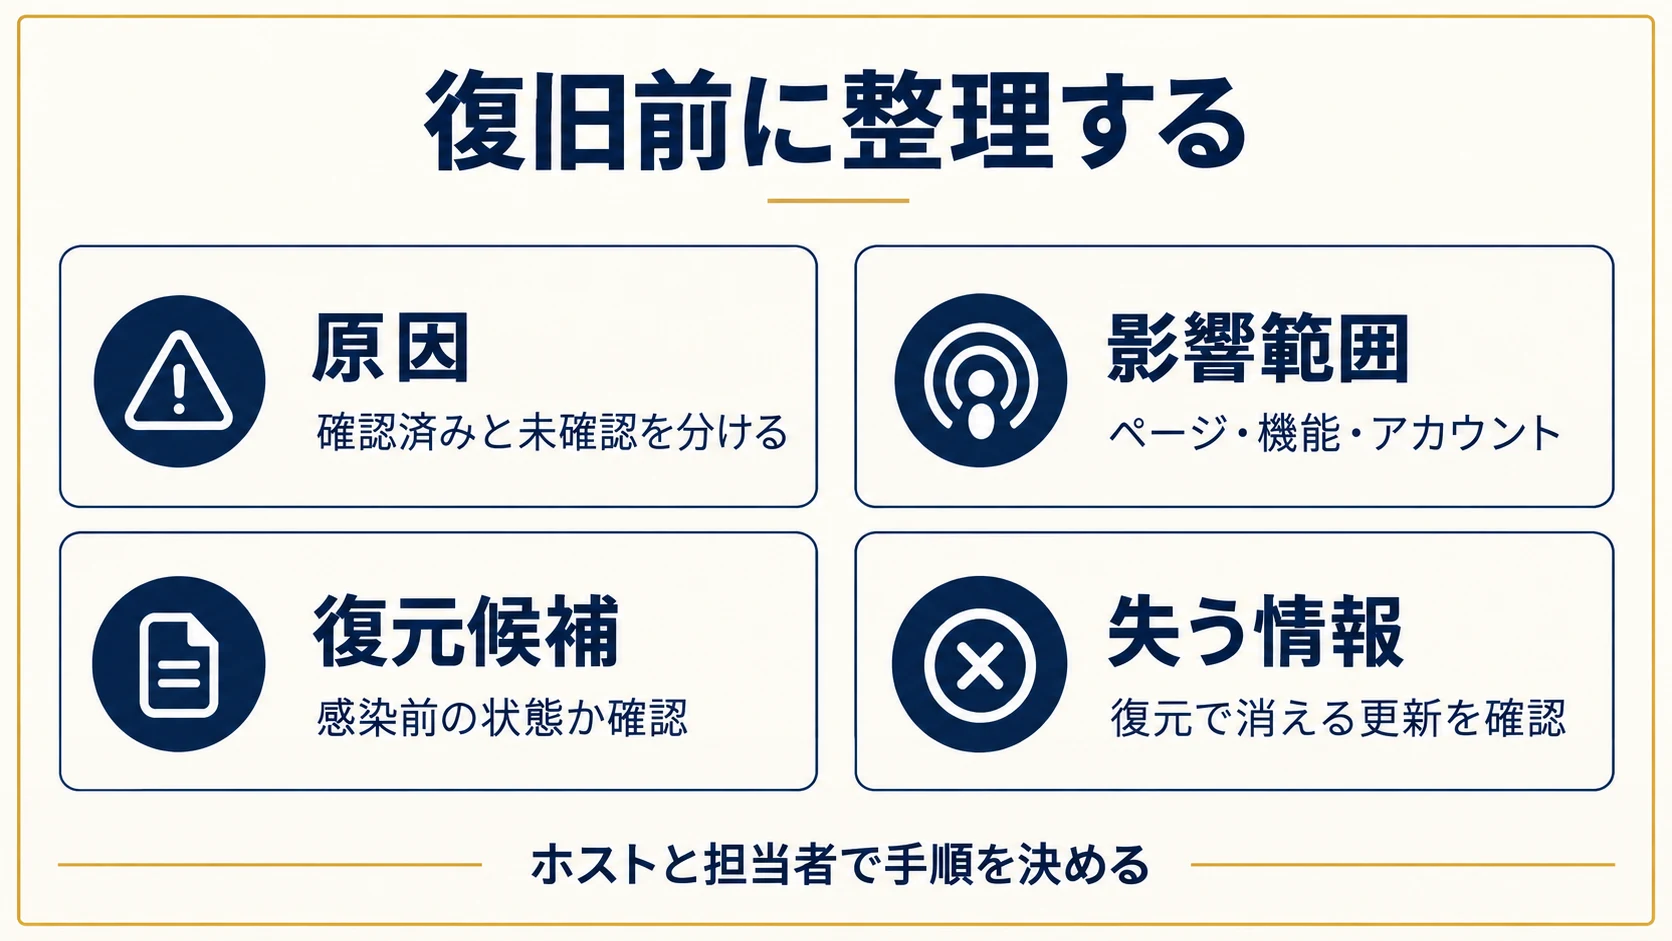
復旧方法は、症状だけで一律に決められません。ホスティング会社やサイトを管理する担当者と、少なくとも次の点を整理します。
- サーバー障害、WordPressの設定、アカウント不正利用など、何が確認できていて何が未確認か
- 不審な変更がいつから存在するか、影響するページ・ファイル・機能はどこまでか
- 調査用に保存できるファイル、データベース、ログ、通知は何か
- どのバックアップが候補で、復元すると何が失われるか
- 再公開前に誰が何を確認し、いつ公開判断するか
外部のスキャンサービスは、公開状態から見つけられる問題を確認する手段の一つです。WordPress公式の被害時ガイドは、外部スキャンとサイト内部のスキャンでは対象が異なり、単独の方法ですべてを確認できるわけではないと説明しています。この説明を踏まえると、スキャン結果に問題が出ないことだけを根拠に、侵入がなかった、すべて駆除できたと結論づけることはできません。
専門の調査担当へ依頼する場合は、作業前に「調査する範囲」「保存する情報」「行う変更」「復元候補」「確認する機能」「報告内容」「費用」を確認します。復旧時間や完全な再発防止を、原因や環境を調べる前に約束できるものではありません。
復旧を進める段階では、既知の侵入経路をふさぎ、管理者とホストの担当範囲を確認します。安全な端末から認証情報を更新し、不要なアカウントや権限を見直し、WordPress本体・テーマ・プラグインを適切な手順で更新します。更新や削除の前には、現在の構成と復元方法を確認します。侵害が確認された段階で、認証情報の更新や既存セッションの終了による封じ込めもホストと調整します。感染の疑いがある端末を使わず、連携サービスが停止する影響と回復手段を確認してください。WordPress公式の被害時ガイドは、初動でのアクセス見直しと、駆除後の再変更をそれぞれ説明しています。
再公開前に確認すること
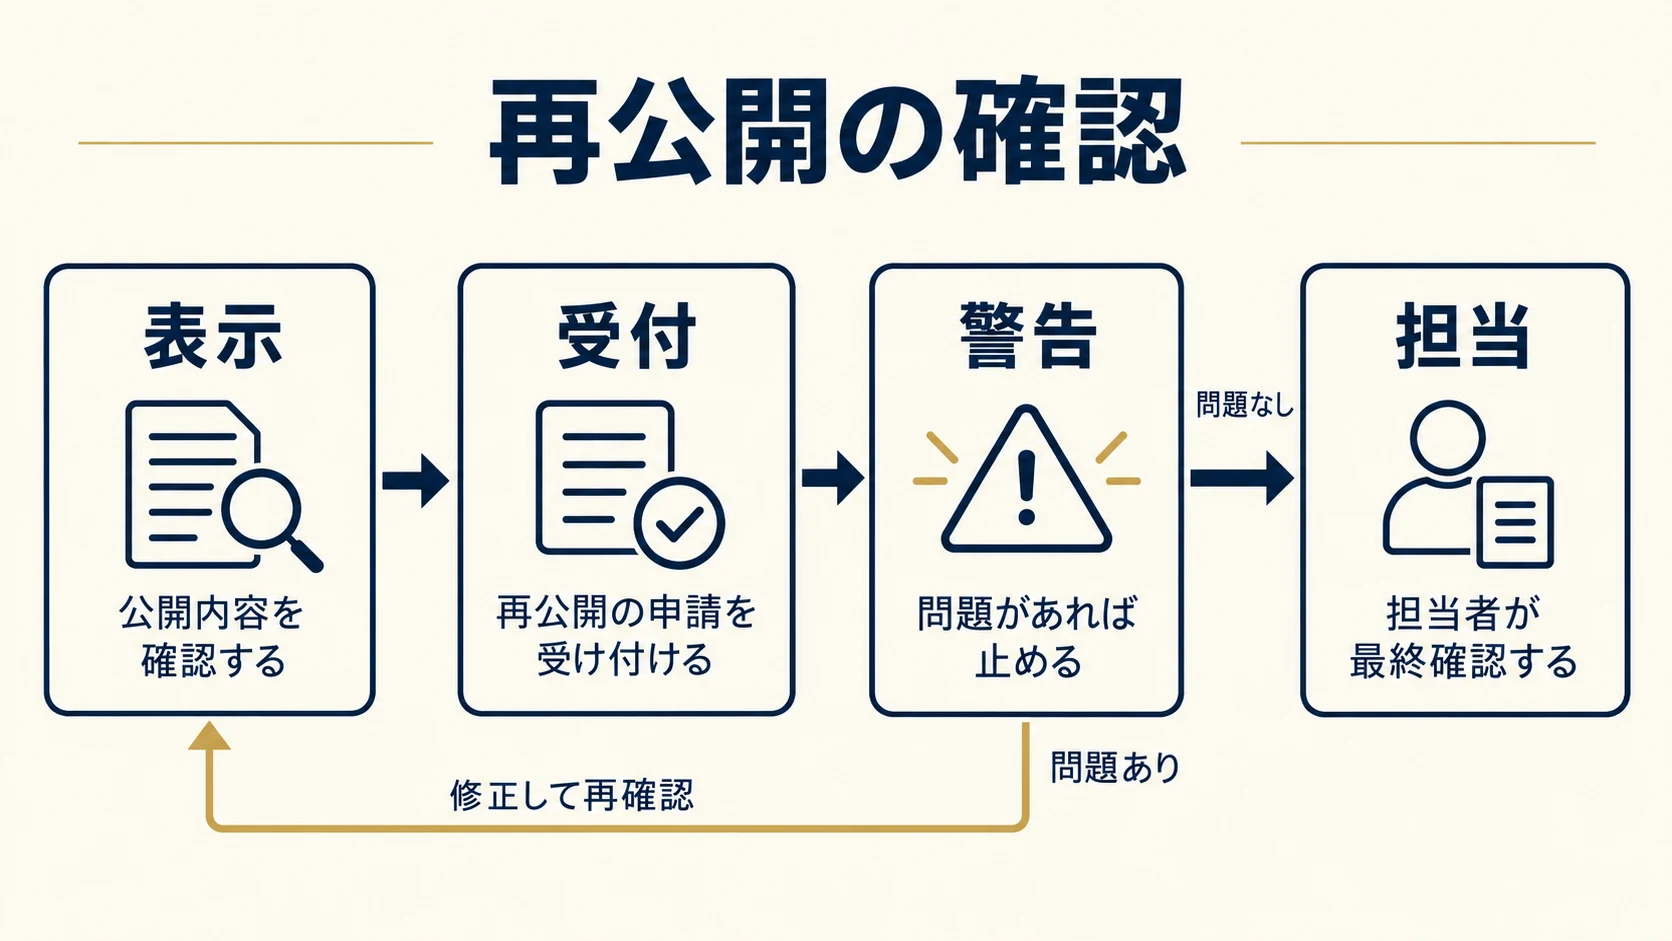
サイトを通常公開へ戻す前に、ホストと担当者で確認項目と責任者をそろえます。
- 不審な転送や警告が再発していないか
- 管理者、テーマ、プラグイン、設定の変更が把握できているか
- 復元・更新後の主要ページが表示できるか
- 問い合わせや予約など、事業に必要な機能が動くか
- パスワードとアカウントの見直しを、感染の疑いがある端末を避けて実施したか
- ホスティング会社や検索サービスに残っている警告・制限への対応担当が決まっているか
- 利用者や社内への説明が必要かを、会社の責任者が判断したか
- 作業記録、未確認項目、再発時の連絡先が共有されているか
確認していない項目は「問題なし」にせず、担当者と次の確認方法を決めてから再公開を判断します。症状が消えたことだけで、侵入経路や影響範囲まで特定できたとは限りません。
こんな場合は専門家へ相談する
次に当てはまる場合、自社だけでファイルを調べたり駆除したりするより、ホスティング会社とWordPressの調査経験がある担当者へ早めに相談してください。
- ブラウザーの警告、外部サイトへの転送、ファイルの不審な配布が続く
- 知らない管理者や設定変更がある
- ホストがサイトを停止し、再開条件が示されている
- バックアップの取得時点や復元後の動作を確認できない
- 顧客情報、決済、会員情報、会社のメールなどへの影響を判断できない
- 社内にサーバーやWordPressの管理担当がおらず、削除・更新・復元の判断ができない
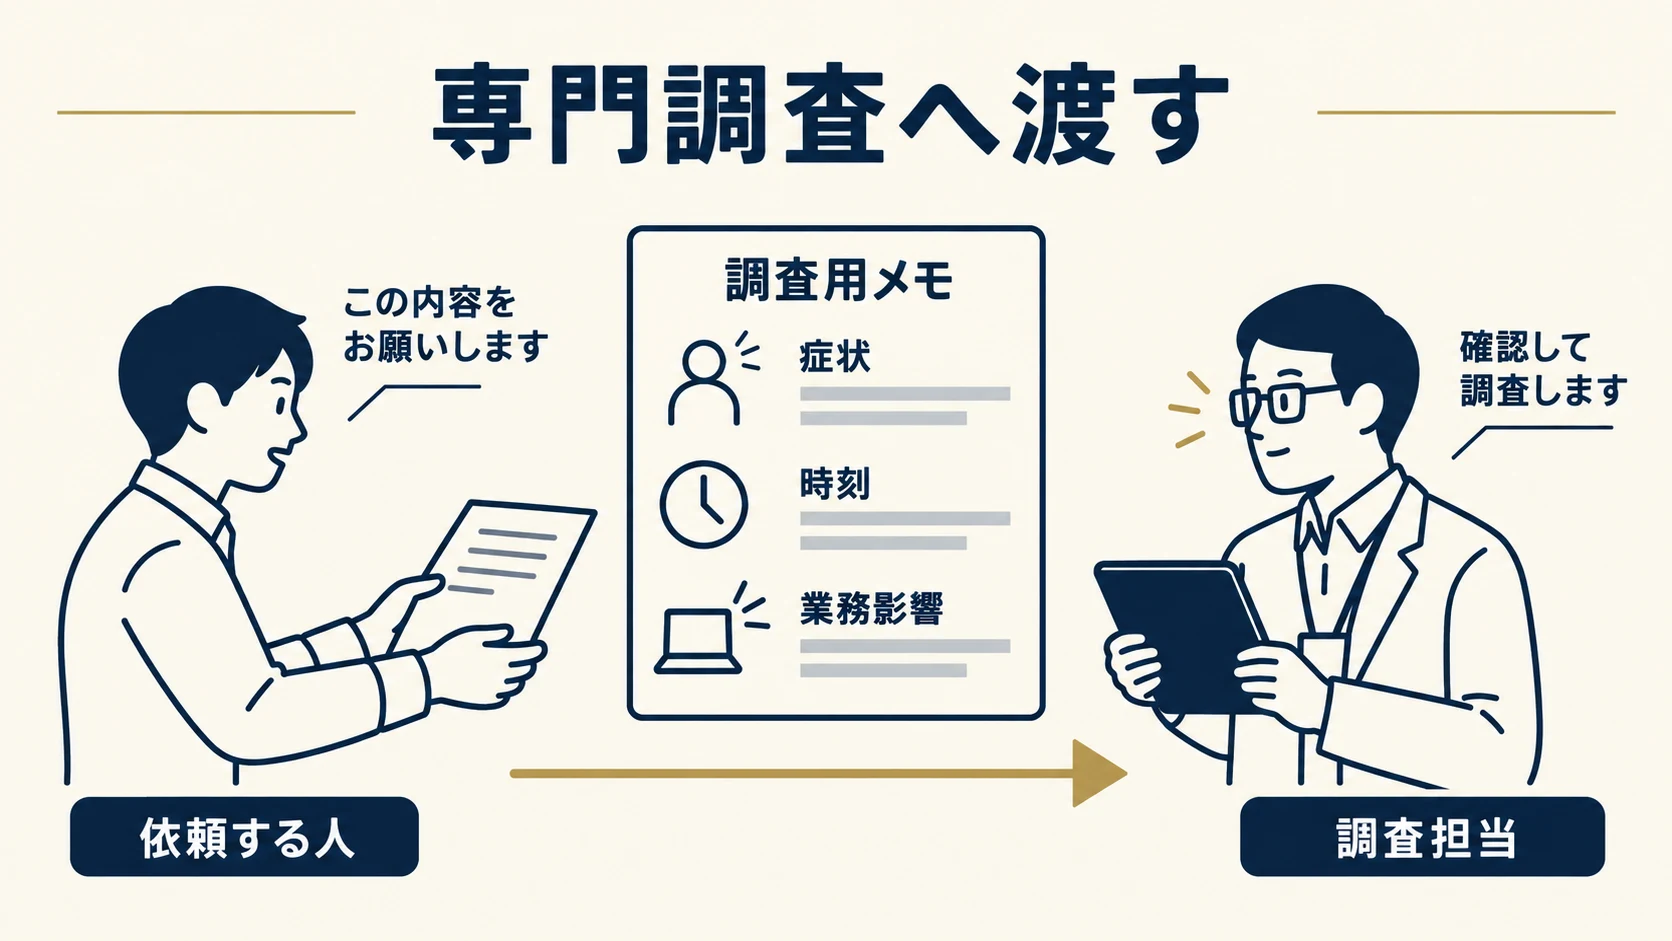
相談するときは、サイトURL、症状、発見日時、直前の変更、ホストからの連絡、困っている業務を書き出してください。管理画面のパスワードは最初の相談に含めなくて構いません。個人情報や決済情報に影響した疑いがある場合は、技術担当だけで判断せず、会社の責任者や必要な専門家にも共有してください。
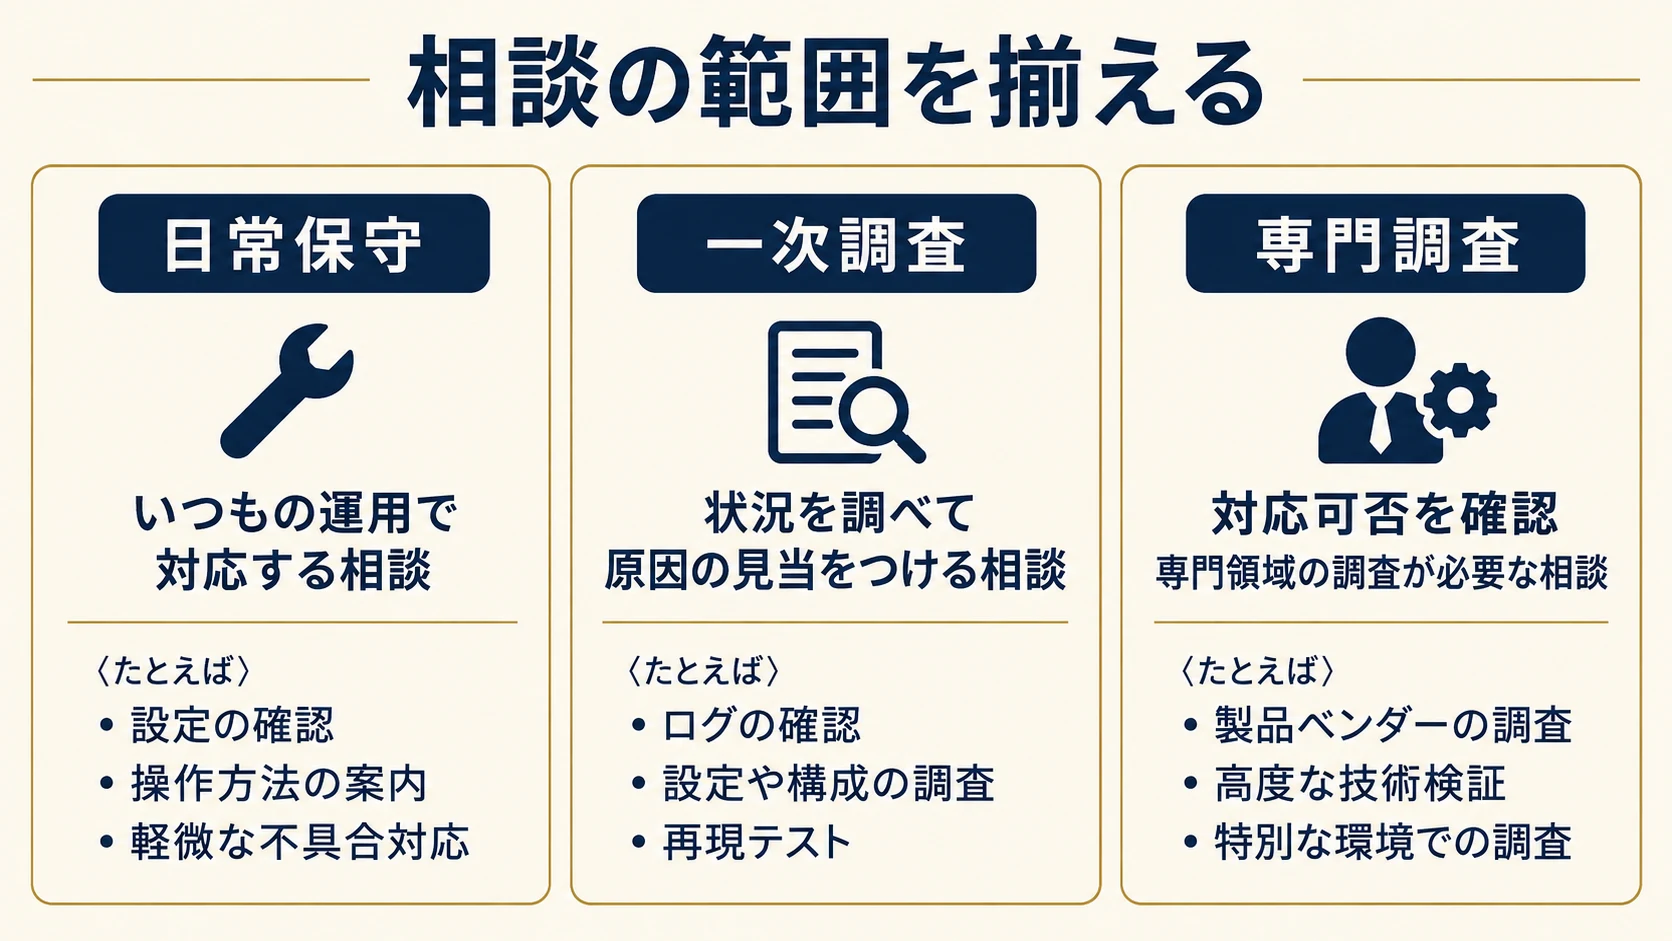
Acquaへ相談する範囲と、担当者の分担
企業・事業者の方へ
社内のWeb担当が決まっていない場合は、サイトURLと困っている症状をもとに、定期保守・更新の相談と、緊急の原因調査が必要な状態を分けてください。企業向けの相談方法とAcquaの保守・運用案内では、WordPressの構成確認、バックアップ、更新、表示・フォーム確認、不具合の一次調査などを、現在の環境と依頼範囲を確認して進める方法を案内しています。
公開されている案内だけでは、マルウェア駆除、侵入経路調査、緊急受付の可否や費用までは確定できません。必要な場合は、作業範囲・受付条件・費用を確認してから依頼してください。
制作会社の方へ
顧客サイトを担当している場合は、まず顧客との契約で決まっている連絡・公開判断の責任者を確認し、制作会社、ホスティング会社、顧客の三者で対応範囲をそろえます。保守や一次調査を外部へ依頼する場合も、アカウント権限、ログやバックアップの受け渡し、顧客への説明、再公開判断を誰が担うかを着手前に確認します。
Acquaの制作会社向け案内では、案件ごとの仕様、権限、確認範囲を着手前に整理する進め方を案内しています。緊急の駆除や侵入調査を標準で引き受けると示すものではありません。個別案件の対応可否と条件を相談してください。
よくある質問
Google Search Consoleに警告がなければ安全ですか?
警告が表示されていないことだけでは、サイトのすべてのファイルやアカウントを確認したことにはなりません。ホストの通知、サイトの挙動、アカウント変更、ログなども管理担当者と確認してください。
uploadsフォルダーにPHPファイルがあれば削除してよいですか?
拡張子だけで不正ファイルと決めて削除しないでください。作成経緯、サイトの構成、影響範囲を確認し、必要ならホストや調査担当へ相談します。
手元のバックアップから戻せば直りますか?
感染前と確認できる時点か、ファイルとデータベースがそろっているか、復元で失う投稿や問い合わせがないかを確認してから判断します。復元だけで侵入経路が閉じるとは限りません。
すべてのパスワードをすぐ変えるべきですか?
認証情報が悪用された疑いがある場合はホストや管理担当へ連絡し、影響を広げない方法を確認してください。侵害が確認された場合には、調査完了まで一律に待つのではなく、安全な端末での認証情報更新とセッション終了を担当者と調整します。接続中の業務や復旧先への影響を確認し、駆除後にも再確認してください。
Acquaに頼めば緊急復旧できますか?
公開中の保守・運用案内に記載された作業と、侵害調査やマルウェア駆除は同じ範囲とは限りません。サイトの状態と必要な作業を伺ったうえで対応可否を確認します。受付時間、作業範囲、費用、復旧見通しは作業前に個別に確認してください。
相談時には症状と困っている業務をAcquaの問い合わせ窓口へお伝えください。侵害調査・駆除の受付可否を確認してから依頼します。初回の連絡に認証情報は不要です。